 gita ayu asmara
Risiko Siber Perbankan Digital: Tantangan Baru dalam Bank Risk Management
Teknologi | 2026-09-24 22:33:54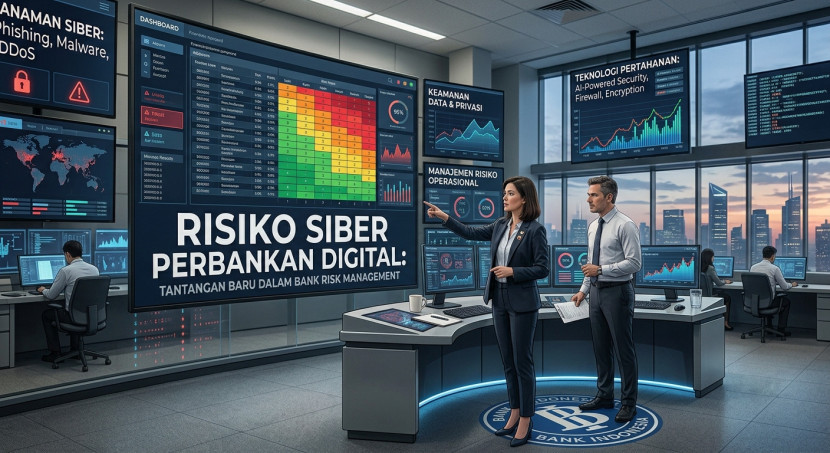
Perkembangan Perbankan Digital dan Munculnya Risiko Siber
Aktivitas perbankan masyarakat telah mengalami perubahan yang cukup besar seiring dengan berkembangnya teknologi digital. Saat ini, berbagai kebutuhan keuangan dapat dilakukan melalui perangkat seluler maupun layanan internet banking. Nasabah dapat melakukan transfer, membayar berbagai tagihan, membeli produk keuangan, hingga mengecek kondisi rekening tanpa perlu mengunjungi kantor cabang. Kehadiran layanan tersebut membuat kegiatan perbankan menjadi semakin praktis, cepat, dan dapat diakses dengan lebih mudah.
Di balik kemudahan tersebut, terdapat tantangan baru yang perlu diperhatikan. Perpindahan berbagai aktivitas perbankan menuju platform digital membuat potensi ancaman terhadap sistem dan data juga semakin luas. Penipuan daring, pencurian informasi pribadi, serangan terhadap sistem, serta gangguan layanan dapat memberikan dampak terhadap bank maupun nasabah. Kondisi tersebut menyebabkan pembahasan mengenai manajemen risiko bank tidak cukup hanya berfokus pada risiko kredit, pasar, dan likuiditas. Risiko siber juga perlu memperoleh perhatian karena dapat berpengaruh terhadap keberlangsungan kegiatan operasional sekaligus tingkat kepercayaan masyarakat terhadap bank.
Besarnya perkembangan transaksi digital dapat dilihat dari data Otoritas Jasa Keuangan. Pada Desember 2024, nilai transaksi melalui berbagai kanal digital perbankan, termasuk phone banking, SMS banking, mobile banking, dan internet banking, tercatat sekitar Rp87 kuadriliun atau mengalami pertumbuhan tahunan sebesar 50,6 persen. Besarnya nilai transaksi tersebut menunjukkan bahwa layanan digital telah menjadi bagian penting dari aktivitas ekonomi masyarakat. Namun, semakin besar volume transaksi yang berlangsung secara digital, semakin besar pula potensi dampak apabila terjadi serangan siber atau gangguan terhadap sistem. [finance.detik]
Risiko Siber Tidak Sekadar Persoalan Teknologi
Secara umum, risiko siber dapat dipahami sebagai kemungkinan timbulnya kerugian akibat serangan, akses tanpa izin, gangguan, maupun kegagalan pada sistem informasi dan teknologi. Dalam industri perbankan, dampak dari insiden siber tidak hanya berkaitan dengan kehilangan dana. Ancaman tersebut juga dapat mengganggu kerahasiaan informasi, keamanan transaksi, kesinambungan layanan, pemenuhan ketentuan regulasi, serta citra dan reputasi lembaga keuangan.
Salah satu bentuk ancaman yang paling sering berhubungan langsung dengan nasabah adalah phishing. Modus ini biasanya dilakukan dengan cara menyamarkan identitas pelaku seolah-olah berasal dari pihak bank. Pelaku dapat menggunakan pesan singkat, telepon, media sosial, ataupun situs dan tautan palsu untuk meyakinkan korban. Informasi yang menjadi sasaran biasanya berupa nomor kartu, PIN, kata sandi, one-time password (OTP), serta berbagai data pribadi. Apabila informasi tersebut berhasil diperoleh, pelaku dapat menggunakannya untuk mengambil alih akun atau menjalankan transaksi tanpa persetujuan pemilik rekening.
Ancaman lain yang juga perlu diperhatikan meliputi malware, pencurian identitas, kebocoran informasi, pengambilalihan akun, dan ransomware. Pada serangan ransomware, misalnya, pelaku dapat mengenkripsi atau mengunci data dan sistem milik organisasi kemudian meminta sejumlah pembayaran sebagai syarat pemulihan akses. Selain serangan yang secara langsung menyasar data, bank juga dapat mengalami gangguan layanan. Kondisinya dapat berupa aplikasi yang tidak dapat digunakan, transaksi yang mengalami keterlambatan, atau nasabah yang tidak dapat mengakses rekeningnya.
Dengan demikian, risiko siber tidak tepat jika hanya dianggap sebagai tanggung jawab bagian teknologi informasi. Ketika sistem perbankan mengalami gangguan, aktivitas bisnis secara keseluruhan juga dapat terdampak. Pembayaran nasabah dapat terhambat, pelaku usaha dapat mengalami kesulitan menerima dana, dan kepercayaan masyarakat terhadap bank dapat menurun. Oleh karena itu, pengelolaan risiko siber perlu menjadi tanggung jawab bersama dalam organisasi, mulai dari tingkat manajemen hingga bagian yang berhubungan langsung dengan nasabah.
Perhatian terhadap keamanan dan ketahanan siber juga terlihat dari regulasi yang diterbitkan OJK. Salah satunya adalah Surat Edaran OJK Nomor 29/SEOJK.03/2022 mengenai Ketahanan dan Keamanan Siber bagi Bank Umum. Ketentuan tersebut menunjukkan bahwa aspek keamanan dan ketahanan siber telah menjadi bagian dari perhatian dalam pengawasan industri perbankan di Indonesia. [ojk.go]
Hubungan Risiko Siber dengan Risiko Perbankan Lainnya
Dalam pengelolaan bank, sebuah insiden siber dapat menimbulkan dampak yang saling berkaitan pada berbagai jenis risiko. Oleh karena itu, penerapan bank risk management perlu dilakukan melalui pendekatan yang terintegrasi agar bank dapat melihat dampak suatu ancaman secara lebih menyeluruh.
Pertama, risiko siber memiliki hubungan erat dengan risiko operasional. Gangguan sistem, kesalahan dalam konfigurasi, lemahnya pengendalian internal, kelalaian sumber daya manusia, serta kurang optimalnya kemampuan dalam menangani insiden dapat menghambat aktivitas operasional bank. Misalnya, ketika layanan mobile banking tidak dapat digunakan selama beberapa jam, nasabah akan mengalami kesulitan dalam melakukan transaksi. Pada kondisi tersebut, bank juga dapat menghadapi tambahan biaya untuk pemulihan sistem dan penanganan berbagai keluhan pelanggan.
Kedua, ancaman siber dapat memberikan konsekuensi terhadap risiko reputasi. Kepercayaan merupakan salah satu unsur penting dalam industri perbankan. Ketika terjadi kebocoran data atau kasus penipuan yang dianggap berkaitan dengan kelemahan sistem bank, persepsi keamanan masyarakat dapat terganggu. Kondisi tersebut menjadi semakin kompleks karena informasi dan keluhan nasabah dapat menyebar dengan cepat melalui media sosial. Apabila komunikasi dari pihak bank tidak dilakukan secara cepat, jelas, dan terbuka, situasi tersebut berpotensi meningkatkan kekhawatiran masyarakat.
Ketiga, risiko siber juga memiliki kaitan dengan risiko kepatuhan dan hukum. Bank memiliki kewajiban untuk menjaga data nasabah sekaligus memastikan sistem informasinya diselenggarakan dengan tingkat keamanan yang memadai. Apabila kewajiban tersebut tidak dipenuhi, bank dapat menghadapi konsekuensi berupa tindakan pengawasan, perselisihan dengan nasabah, maupun persoalan hukum. Atas dasar itu, perlindungan data seharusnya menjadi bagian dari tata kelola bank dan tidak hanya dianggap sebagai pelengkap dalam pengembangan aplikasi.
Keempat, pada kondisi tertentu, gangguan siber juga dapat memberikan tekanan terhadap risiko likuiditas. Apabila suatu insiden menimbulkan kepanikan dan masyarakat meragukan keamanan dana mereka, terdapat kemungkinan nasabah melakukan pemindahan atau penarikan dana dalam jumlah besar secara bersamaan. Tidak semua insiden digital secara otomatis menyebabkan kondisi tersebut. Namun, hubungan antara gangguan layanan, berkurangnya kepercayaan, dan potensi tekanan terhadap likuiditas tetap perlu diperhitungkan melalui perencanaan kontinjensi yang memadai.
Selain itu, Bank Indonesia juga memberikan perhatian terhadap keamanan sistem informasi dan ketahanan siber sebagai bagian dari upaya mitigasi risiko bagi pihak yang berada dalam cakupan pengawasannya. Hal tersebut tercermin dalam Peraturan Bank Indonesia Nomor 2 Tahun 2024 tentang Keamanan Sistem Informasi dan Ketahanan Siber. [bi.go]
Membangun Bank Risk Management yang Lebih Proaktif
Pengelolaan risiko siber seharusnya tidak hanya dilakukan ketika serangan telah terjadi. Bank perlu menerapkan pendekatan yang bersifat preventif dan berkelanjutan. Proses tersebut dapat dimulai dengan mengidentifikasi aset yang memiliki tingkat kepentingan tinggi, mengenali ancaman yang mungkin muncul, memperkirakan dampaknya, menerapkan pengendalian, menguji kesiapan organisasi, dan melakukan perbaikan secara berkala.
Hal pertama yang perlu diperkuat adalah tata kelola risiko. Direksi dan komisaris perlu memandang keamanan siber sebagai bagian dari risiko bisnis secara keseluruhan. Setiap keputusan yang berkaitan dengan teknologi, termasuk penggunaan layanan pihak ketiga, pemanfaatan komputasi awan, pengembangan fitur digital, maupun investasi teknologi, perlu disertai dengan proses identifikasi dan penilaian risiko.
Selanjutnya, bank perlu menerapkan sistem keamanan secara berlapis. Beberapa bentuk pengamanan yang dapat diterapkan antara lain autentikasi multifaktor, enkripsi informasi, pemantauan transaksi secara real time, pembatasan hak akses pegawai berdasarkan peran, serta pembaruan sistem secara berkala. Pengamanan tersebut memang tidak dapat menghilangkan kemungkinan terjadinya serangan sepenuhnya. Namun, penerapannya dapat membantu mengurangi kemungkinan serangan berhasil sekaligus membatasi dampak apabila suatu insiden benar-benar terjadi.
Pengujian kesiapan juga menjadi bagian penting dalam pengelolaan risiko. Bank perlu melakukan simulasi secara berkala untuk melihat sejauh mana sumber daya manusia, infrastruktur, serta prosedur penanganan mampu menghadapi ancaman siber. OJK juga menekankan pentingnya latihan keamanan siber untuk menguji fungsi penting bank dan kemampuan organisasi dalam menghadapi berbagai skenario ancaman yang menyerupai situasi sebenarnya. Frekuensi serta bentuk simulasi dapat disesuaikan dengan kebutuhan dan profil risiko masing-masing bank. [pasarmodal.ojk.go]
Aspek lain yang tidak kalah penting adalah risiko pihak ketiga. Infrastruktur layanan digital perbankan sering kali melibatkan berbagai pihak, seperti vendor teknologi, penyedia cloud, perusahaan teknologi, dan mitra pembayaran. Kelemahan keamanan yang terdapat pada salah satu pihak tersebut dapat memberikan dampak kepada bank. Oleh sebab itu, proses pemilihan dan pengawasan vendor perlu mencakup uji tuntas, persyaratan keamanan dalam perjanjian, hak untuk melakukan audit, pembatasan akses, pemantauan kinerja, serta rencana penghentian kerja sama apabila diperlukan. [pasarmodal.ojk.go]
Nasabah sebagai Bagian dari Sistem Pertahanan
Upaya menjaga keamanan layanan digital tidak hanya menjadi kewajiban pihak bank. Nasabah juga mempunyai peran penting dalam mencegah terjadinya penipuan digital, terutama serangan yang memanfaatkan manipulasi atau rekayasa sosial. Sistem keamanan yang telah dibangun dengan baik tetap dapat menghadapi risiko apabila pengguna secara tidak sengaja memberikan informasi rahasia kepada pihak yang tidak bertanggung jawab.
Karena itu, terdapat beberapa kebiasaan yang perlu diperhatikan oleh nasabah, antara lain:
- Menjaga kerahasiaan PIN, kata sandi, OTP, dan nomor kartu.
- Tidak sembarangan membuka tautan yang dikirim oleh pihak yang mengatasnamakan bank.
- Mengunduh aplikasi perbankan hanya melalui toko aplikasi yang resmi.
- Membuat kata sandi yang kuat serta tidak menggunakan kata sandi yang sama untuk layanan penting yang berbeda.
- Mengaktifkan pemberitahuan transaksi agar aktivitas yang tidak dikenal dapat segera terdeteksi.
- Menghubungi layanan resmi bank apabila menerima telepon, pesan, atau permintaan informasi yang dianggap mencurigakan.
Edukasi bagi nasabah menjadi semakin penting karena berbagai modus kejahatan siber sering memanfaatkan kondisi emosional korban. Pelaku dapat menciptakan situasi seolah-olah korban harus segera mengambil tindakan, misalnya dengan menginformasikan bahwa rekening akan diblokir, menawarkan hadiah, meminta pembaruan aplikasi, atau meminta verifikasi data. Tekanan seperti ini dapat membuat pengguna bertindak terburu-buru tanpa terlebih dahulu memeriksa keaslian informasi.
Penutup
Perkembangan teknologi digital telah mengubah pola masyarakat dalam menggunakan layanan perbankan. Berbagai aktivitas keuangan, mulai dari transfer, pembayaran, pembelian produk keuangan, hingga pengecekan rekening, dapat dilakukan dengan mudah melalui perangkat digital. Di balik kemudahan tersebut, terdapat peningkatan potensi ancaman siber yang perlu menjadi perhatian bersama bagi bank, nasabah, maupun regulator.
Ancaman seperti phishing, pencurian identitas, kebocoran informasi, malware, dan gangguan sistem tidak hanya menimbulkan persoalan teknologi. Dampaknya dapat meluas menjadi gangguan operasional, menurunkan reputasi bank, menimbulkan persoalan hukum dan kepatuhan, serta dalam kondisi tertentu dapat memberikan tekanan terhadap likuiditas. Kondisi ini menunjukkan bahwa keamanan siber perlu ditempatkan sebagai salah satu bagian penting dalam penerapan bank risk management dan tata kelola perbankan.
Untuk menghadapi ancaman tersebut, bank perlu menerapkan pengelolaan risiko secara preventif dan berkelanjutan. Upaya tersebut dapat dilakukan melalui penguatan sistem keamanan, pemantauan aktivitas transaksi, pembaruan teknologi, pengujian terhadap kesiapan menghadapi serangan, serta peningkatan pemahaman pegawai mengenai perlindungan data. Nasabah juga memiliki peranan penting dengan menjaga kerahasiaan informasi pribadi dan tidak memberikan PIN, kata sandi, maupun kode OTP kepada pihak lain.
Bagi mahasiswa Manajemen, perkembangan risiko siber dalam industri perbankan menunjukkan bahwa pengelolaan bisnis tidak cukup han
Disclaimer
Retizen adalah Blog Republika Netizen untuk menyampaikan gagasan, informasi, dan pemikiran terkait berbagai hal. Semua pengisi Blog Retizen atau Retizener bertanggung jawab penuh atas isi, foto, gambar, video, dan grafik yang dibuat dan dipublished di Blog Retizen. Retizener dalam menulis konten harus memenuhi kaidah dan hukum yang berlaku (UU Pers, UU ITE, dan KUHP). Konten yang ditulis juga harus memenuhi prinsip Jurnalistik meliputi faktual, valid, verifikasi, cek dan ricek serta kredibel.